EU:s senaste steg för att skydda vår digitala infrastruktur och stärka cybersäkerheten över hela unionen har manifesterats genom NIS2-direktivet. Men vad innebär detta nya direktiv för din organisation?
NIS2: En omfattande uppdatering
NIS2, som officiellt trädde i kraft den 16:e januari 2023, markerar en betydande utvidgning jämfört med sitt föregångare, NIS-direktivet. Denna omfattande uppdatering syftar till att stärka cybersäkerheten inom hela EU genom att inkludera en bredare kategori av sektorer och införa strängare krav på cybersäkerhetsåtgärder och incidentrapportering. Detta steg reflekterar EU:s ambition att säkerställa en övergripande digital säkerhet i en tid då cyberhot blir alltmer sofistikerade och frekventa.
Viktiga förändringar och krav
Med NIS2 omfattas nu även sektorer som tidigare inte betraktades som samhällsviktiga, såsom livsmedelsproduktion och fordonstillverkning. Denna förändring understryker behovet av alla sektorer att aktivt engagera sig i sitt cybersäkerhetsarbete.
För organisationer innebär detta nya och strängare krav på:
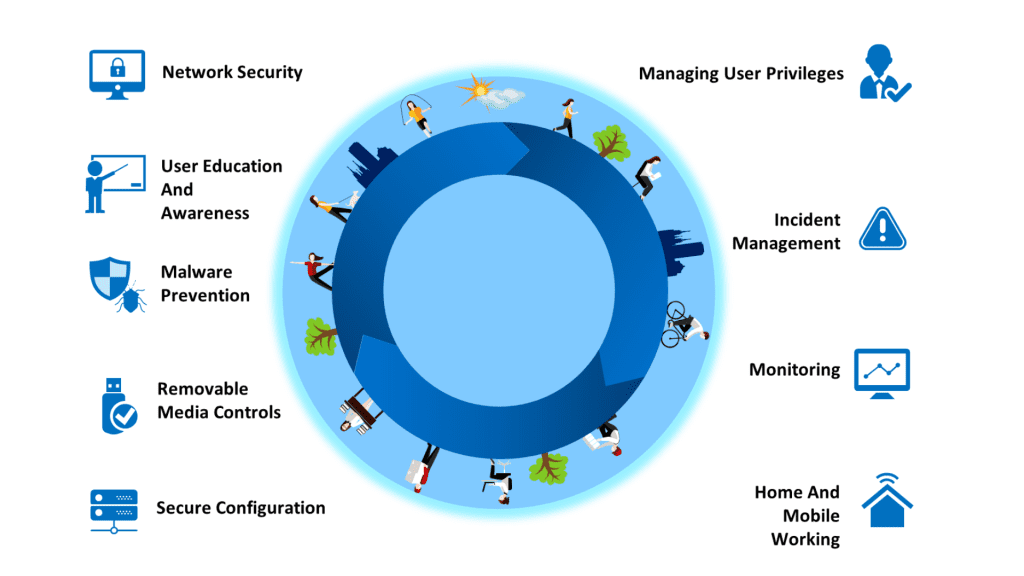
- Riskanalyser och säkerhetsåtgärder: Organisationer måste genomföra grundliga riskanalyser och implementera robusta säkerhetsåtgärder.
- Incidentrapportering: Snabb och transparent rapportering av säkerhetsincidenter är nu ett krav.
- Ledningens engagemang: En nyckelfaktor för framgångsrikt cybersäkerhetsarbete är aktivt deltagande från organisationens ledning.
NIS2 introducerar strängare regleringar och krav på rapportering av säkerhetsincidenter, samt skärpta sanktioner med böter upp till 10 miljoner euro eller 2% av den globala årsomsättningen för de som misslyckas med att uppfylla dessa krav. Dessa åtgärder är avsedda att motivera företag att ta sina cybersäkerhetsförberedelser på allvar.
Påverkan och förberedelser
Alla organisationer, stora som små, inom de definierade sektorerna måste nu ta proaktiva steg för att säkerställa att de uppfyller NIS2:s krav. Detta innebär en noggrann granskning och eventuell översyn av befintliga cybersäkerhetsprotokoll och processer.
Varför NIS2 är viktigt
Genom att stärka din organisations cybersäkerhetsåtgärder i enlighet med NIS2 bidrar du inte bara till din egen säkerhet utan även till en stärkt digital infrastruktur inom hela EU. Det är en investering i framtiden som skyddar mot dagens hot och bygger resiliens för morgondagens utmaningar.
Framåtblick
Med införlivningsfristen satt till oktober 2024, är det kritiskt för alla berörda organisationer att påbörja sina förberedelser nu. Genom att proaktivt anpassa sig till NIS2:s krav, säkerställer du inte bara efterlevnad utan också att din organisation bidrar till en starkare och mer resilient digital infrastruktur inom EU.
Uppdatering: MSB har informerat oss om att utredningen, som ska föreslå hur NIS 2 och CER ska implementeras, har fått förlängd tid. Förslag om NIS 2 förväntas den 5 mars, medan CER och andra relaterade frågor följer den 16 september. Lagen träder sannolikt i kraft sommaren 2025.
Navigera NIS2 med Microsoft Security-lösningar!
Vi hjälper dig att förstå och följa NIS2-direktivet med Microsoft Security-lösningar.
Ladda ner guiden och få insikt i vad NIS2 innebär för din organisation samt hur Microsofts lösningar kan hjälp er att efterleva direktivet. (Observera att guiden nämner oktober 2024, men tidsfristen för när lagen börjar gälla i Sverige har nu skjutits fram till sommaren 2025).
Är du IT-chef som vill navigera i NIS2:s komplexa landskap? Vi erbjuder en helhetslösning för IT-säkerhet som hjälper er att förbereda och anpassa er verksamhet enligt de nya direktiven. Läs mer om hur vi kan stötta er i övergången till NIS2.
Förstärk din IT-säkerhetsstrategi
Vi är här för att säkerställa att din digitala arbetsplats inte bara är säker, utan också optimerad för framtiden. Låt oss tillsammans stärka din organisations försvar mot de ökande sofistikerade cyberhoten.